Εντοπίζει ύποπτο PHP και JavaScript κώδικα στα sites των πελατών σου, με καραντίνα που δεν χάνει ποτέ αρχείο.
Οι εικόνες προέρχονται από το ίδιο το λογισμικό, με δεδομένα επίδειξης.
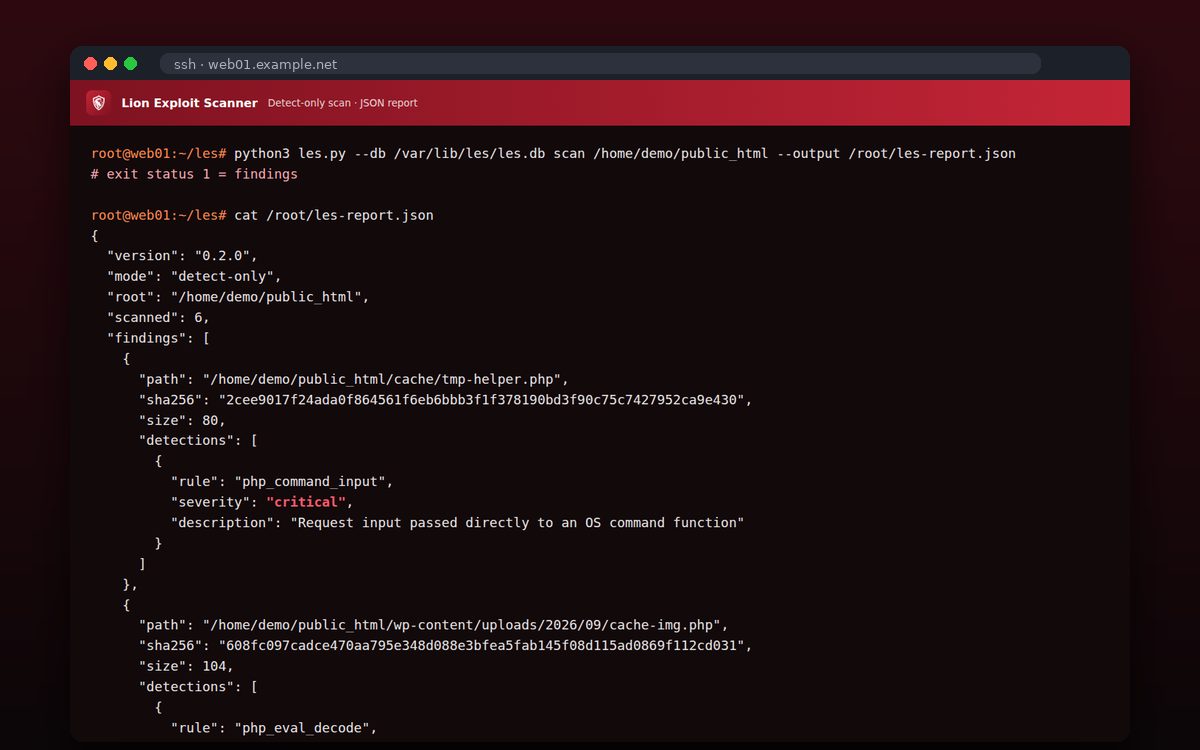
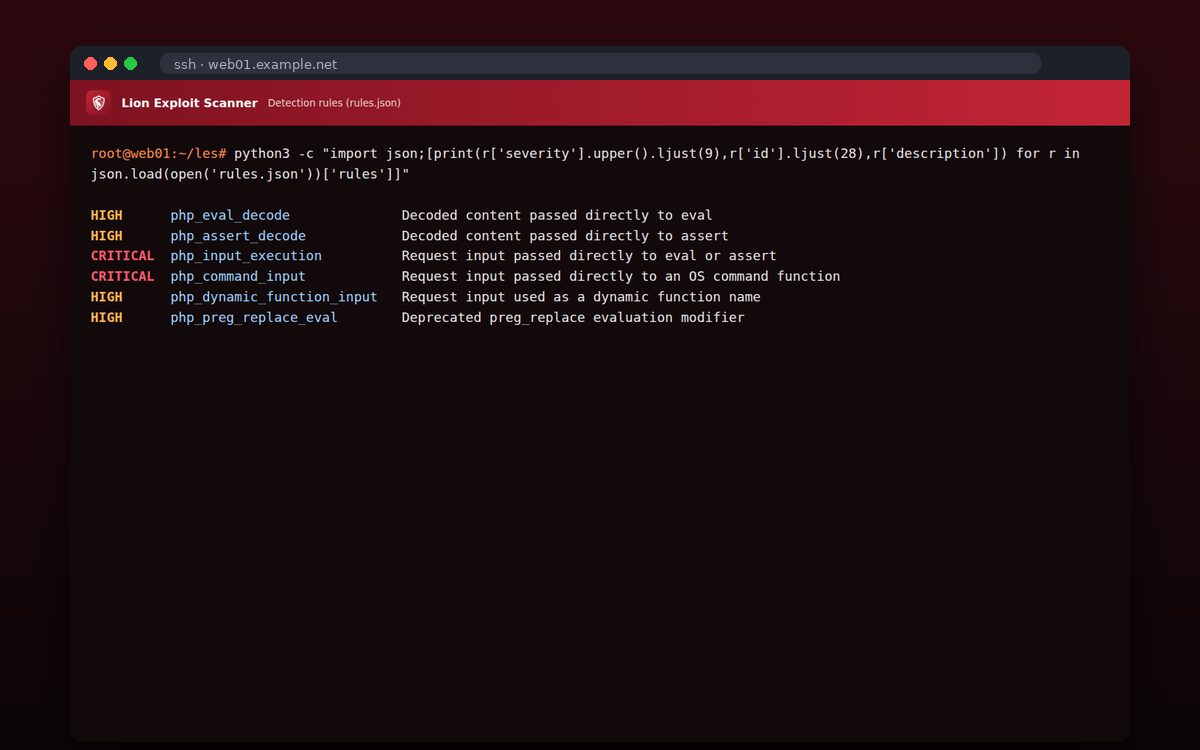
Τα hacked sites σε shared hosting σχεδόν πάντα αφήνουν πίσω τους PHP αρχεία που εκτελούν κώδικα από το URL ή αποκωδικοποιούν κρυμμένο κώδικα. Το Lion Exploit Scanner ψάχνει ακριβώς τέτοια μοτίβα: eval με αποκωδικοποίηση, εντολές συστήματος με δεδομένα από το request, δυναμικές κλήσεις συναρτήσεων και άλλα.
Είναι γραμμένο σε Python χωρίς εξωτερικές βιβλιοθήκες, από την αρχή, χωρίς κώδικα ή υπογραφές από άλλα προϊόντα. Οι κανόνες βρίσκονται σε ξεχωριστό αρχείο JSON, οπότε ενημερώνονται χωρίς αλλαγή στο πρόγραμμα.
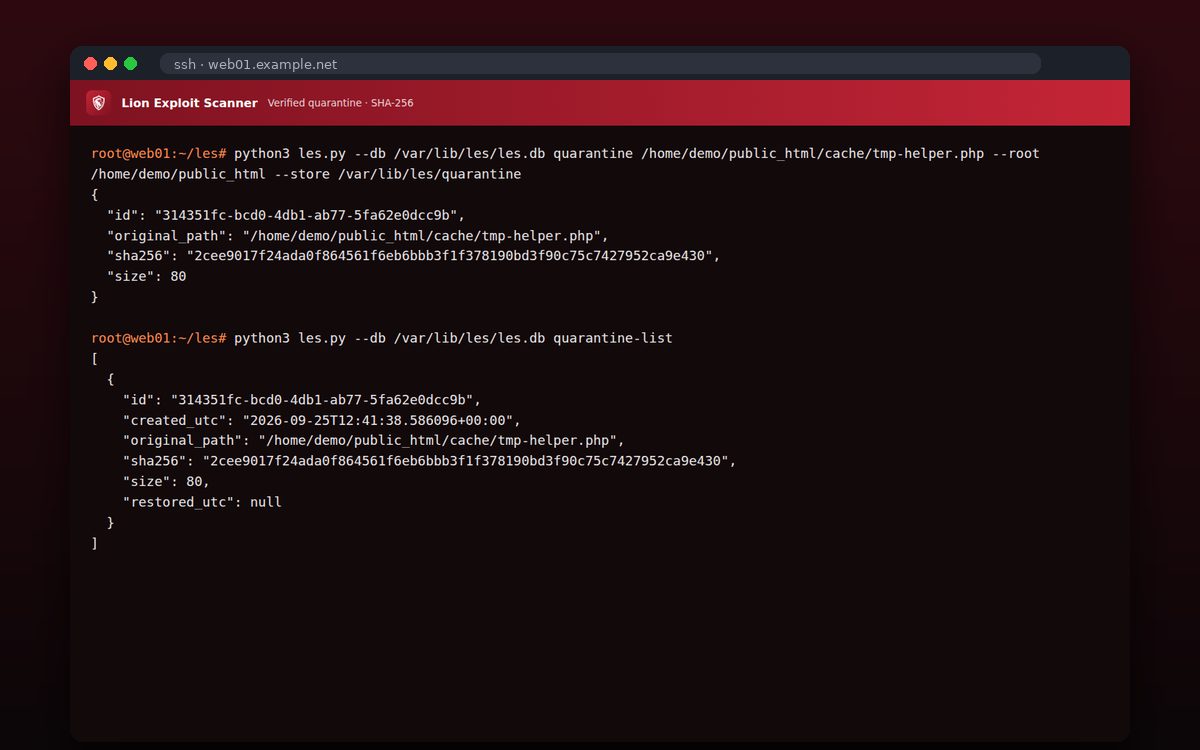
Η σάρωση μόνο εντοπίζει. Η καραντίνα γίνεται χειροκίνητα για κάθε αρχείο, αφού το ελέγξεις: το αρχείο αντιγράφεται, επαληθεύεται με SHA-256 και μόνο τότε αφαιρείται από τη θέση του. Η επαναφορά δεν αντικαθιστά ποτέ υπάρχον αρχείο.
Κανόνες για eval, εντολές συστήματος και κρυμμένο κώδικα.
Εύκολη ενημέρωση και επέκταση.
JSON αναφορές και ιστορικό σαρώσεων σε SQLite.
Αντιγραφή, επαλήθευση SHA-256 και μετά αφαίρεση.
Επαναφορά χωρίς αντικατάσταση υπαρχόντων αρχείων.
Systemd timer για τακτικές σαρώσεις.
Όχι. Εστιάζει σε κακόβουλο κώδικα σε PHP/JS αρχεία sites. Μπορεί να δουλεύει παράλληλα με άλλα εργαλεία.
Όχι. Τα ευρήματα είναι ενδείξεις για έλεγχο από άνθρωπο, γι’ αυτό δεν γίνεται αυτόματη καραντίνα.
Ναι, υπάρχει σελίδα για το LES μέσα στο LionPanel.